DORA, NIS2 i KSC w finansach

🗓️ Webinar odbył się 06.10.2026 o 11:00

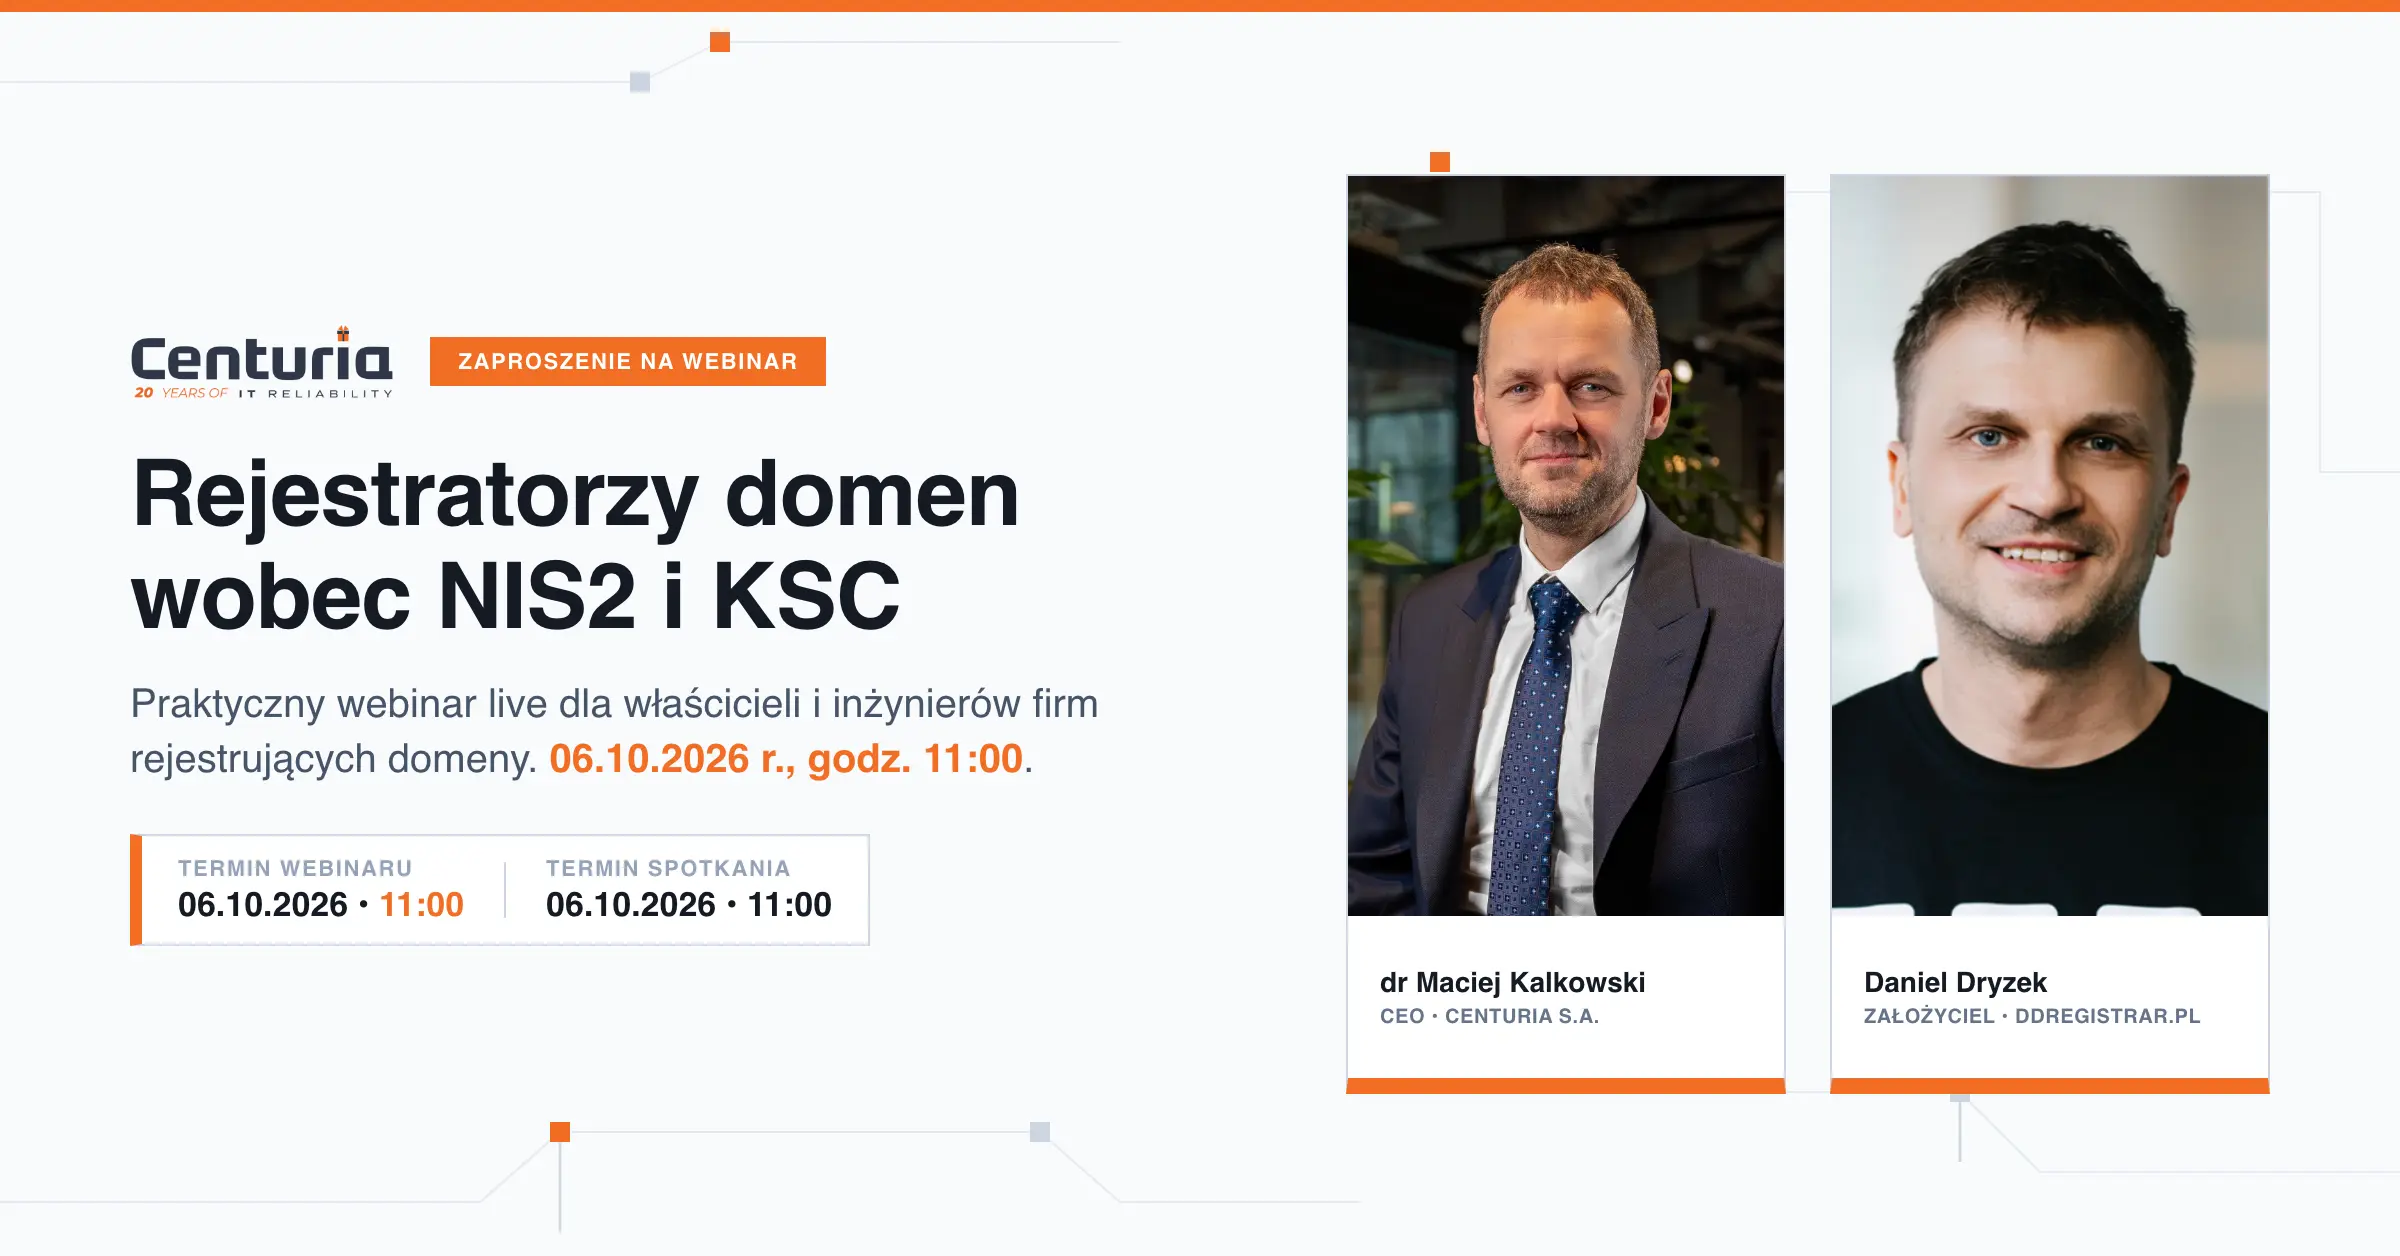
Rejestratorzy domen zostali objęci nowymi obowiązkami wynikającymi z NIS2 i nowelizacji KSC. Podczas webinaru pokażemy, co oznaczają one w praktyce dla infrastruktury, bezpieczeństwa i codziennego utrzymania usług. Porozmawiamy m.in. o odporności DNS, zabezpieczeniu EPP i API, ochronie przed DDoS, reagowaniu na incydenty oraz zasadzie proporcjonalności w doborze zabezpieczeń.

Szczegółowe informacje

Dla kogo jest ten webinar?

Webinar kierujemy do osób odpowiedzialnych za zgodność, bezpieczeństwo i ciągłość działania usług rejestracji domen:

  • Właścicieli, CEO i członków zarządów – odpowiedzialnych za zgodność z KSC, ryzyko i budżet bezpieczeństwa.
  • CTO, dyrektorów IT i architektów – odpowiadających za odporność infrastruktury, DNS, EPP, API i systemów produkcyjnych.
  • Administratorów, SysOps i DevOps – zajmujących się monitoringiem, reagowaniem na incydenty i utrzymaniem środowiska.
  • Mniejszych i średnich rejestratorów oraz firm hostingowych – szukających proporcjonalnych zabezpieczeń i alternatywy dla budowy własnego SOC.

Agenda spotkania:

🗓️ Webinar odbył się 06.10.2026 o godzinie 11:00
  • Co zmienia KSC po 3 października? – obowiązki rejestratorów, odpowiedzialność i przejście od formalnej zgodności do realnych zabezpieczeń.
  • Bezpieczeństwo i utrzymanie – jak zabezpieczyć kluczowe punkty infrastruktury i ograniczyć pojedyncze punkty awarii.
  • Odporność i wysoka dostępność – Anycast DNS, ochrona przed DDoS, zasada proporcjonalności i outsourcing bezpieczeństwa.
  • Incydent i obowiązek raportowania – reakcja zespołu, zgłoszenie do CSIRT oraz przygotowanie i testowanie DRP.
  • Live Q&A – pytania uczestników i odpowiedzi ekspertów.

Z czym dokładnie wyjdziesz z tego spotkania?

  • Co konkretnie zrobić po 3 października: Zrozumiesz, które luki w konfiguracji serwerów i stref DNS stanowią realne ryzyko paraliżu operacyjnego i wymagają reakcji w pierwszej kolejności.
  • Praktyczne zastosowanie zasady proporcjonalności: Dowiesz się, jakie zabezpieczenia są absolutnie wymagane dla Twojej skali działalności, a z jakich drogich, korporacyjnych systemów możesz bezpiecznie zrezygnować.
  • Architektura wysokiej dostępności: Wzorce rozproszenia ruchu, odporności na wolumetryczne ataki DDoS i bezpiecznej komunikacji z nadrzędnymi rejestrami.
  • Przejrzysta procedura obsługi incydentu w reżimie 24h: Jak krok po kroku sprawnie opanować awarię, zebrać logi i zgłosić raport do właściwego CSIRT bez chaosu.
  • Bezpośrednia konsultacja techniczna (Live Q&A): Możliwość skonfrontowania własnych wątpliwości architektonicznych i procedur bezpośrednio z prelegentami w otwartej sesji pytań i odpowiedzi.

FAQ

Czy webinar będzie nagrywany?

Tak! Rozumiemy, że kalendarze bywają napięte. Nagranie ze spotkania wyślemy do wszystkich zarejestrowanych osób jeszcze tego samego dnia. Warto zapisać się już teraz, żeby mieć pewność, że materiał trafi na Twoją skrzynkę.

Dla kogo przeznaczony jest ten webinar?

Spotkanie dedykujemy osobom odpowiedzialnym za architekturę, stabilność i bezpieczeństwo systemów oraz firmach technologicznych:

  • Dyrektorzy i managerowie IT: CIO, CTO, Head of IT, IT Operations Managerowie.
  • Specjaliści ds. bezpieczeństwa i ryzyka: CISO, Security Managerowie, Inspektorzy Ochrony Danych, Compliance & Risk Managerowie.
  • Architekci i inżynierowie systemowi: Architekci Cloud/Enterprise, DevOps Leadzi, SysOps.
  • Dostawcy ICT i Software House’y: Właściciele, CTO i Product Managerowie w firmach SaaS oraz software house’ach tworzących rozwiązania dla banków, FinTechów i instytucji płatniczych.

Czy będę mógł skonsultować specyficzny przypadek mojej infrastruktury?

Tak. Podczas webinaru uruchomimy czat na żywo z możliwością zadawania pytań. Po spotkaniu prelegenci (dr Maciej Kalkowski oraz Daniel Dryzek) będą również dostępni do bezpośrednich rozmów.

Wystarczy skontaktować się z nim po zakończonym webinarze na adres email: nis2@centuria.pl

Zobacz także

Zobacz więcej