Support 24/7: +48 61 646 07 77
Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (uKSC), wdrażająca w Polsce dyrektywę NIS2, weszła w życie 3 kwietnia 2026 r. Z tym dniem skończyło się czekanie na pisma z ministerstwa. Ustawa wprowadza bezwzględny obowiązek samoidentyfikacji – każdy zarząd musiał samodzielnie zweryfikować status swojej firmy i zarejestrować ją w rządowym systemie S46 do 3 października 2026 r. Co ważne, wybrane firmy technologiczne (chmura, data center, dostawcy usług zarządzanych MSP/MSSP) wpadają w rygor ustawy automatycznie, nawet jeśli zatrudniają zaledwie kilka osób.
Z tego artykułu dowiesz się:
Przez lata prezesi polskich spółek funkcjonowali w bezpiecznym przekonaniu, że dopóki z urzędu nie przyjdzie polecony za zwrotnym potwierdzeniem odbioru, nowe regulacje ich nie dotyczą.
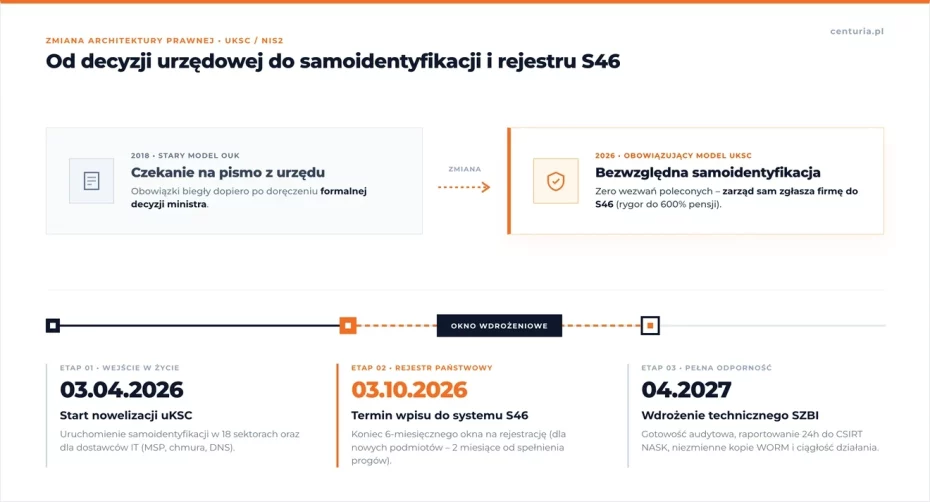
Tak działała pierwsza wersja ustawy o KSC z 2018 roku. Aby organizacja stała się Operatorem Usługi Kluczowej (OUK), właściwy minister musiał wszcząć postępowanie i wydać formalną decyzję administracyjną. Dopiero od momentu doręczenia dokumentu biegły terminy na wdrożenie zabezpieczeń, powołanie struktur i przeprowadzenie audytów. W całym kraju takich podmiotów wyznaczono zaledwie kilkaset.
Nowelizacja uKSC całkowicie odwraca tę architekturę prawną.
Ustawodawca zlikwidował mechanizm indywidualnego wyznaczania podmiotów przez urzędników i zastąpił go zasadą samoidentyfikacji z mocy prawa. W praktyce sprowadza się to do trzech twardych reguł:
Dla działów IT oraz zarządów to fundamentalna zmiana reguł gry. W starym modelu bierność była strategią bezpieczną – brak decyzji oznaczał brak obowiązków. Dziś bierność oznacza nielegalne funkcjonowanie poza rejestrem państwowym, co podczas pierwszego incydentu bezpieczeństwa lub weryfikacji przez korporacyjnego klienta staje się podstawą do nałożenia sankcji finansowych.
Wokół harmonogramu wdrażania dyrektywy NIS2 w Polsce narosło sporo szumu informacyjnego, wynikającego z opóźnień legislacyjnych z lat 2024–2025. Dziś sytuacja prawna jest już zamknięta, a zegar ustawowy bije w oparciu o sztywne daty.
Z perspektywy operacyjnej liczą się trzy punkty na osi czasu:
Wielu decydentów popełnia w tym miejscu kosztowny błąd poznawczy – zakładają, że skoro na pełne wdrożenie techniczne mają rok, to samą rejestrację w wykazie mogą odłożyć na koniec projektu.
To pułapka. Obowiązek wpisu do rejestru S46 jest całkowicie niezależny od stopnia zaawansowania prac wdrożeniowych w serwerowni. Najpierw zgłaszasz obecność w systemie krajowym, a dopiero w kolejnym kroku budujesz i audytujesz docelową architekturę odporności.
W tradycyjnym modelu ładu korporacyjnego za cyberbezpieczeństwo odpowiadał dyrektor IT, CISO lub zewnętrzny administrator sieci. Zarząd zatwierdzał budżet (albo go ciął), podpisując raz w roku ogólną politykę bezpieczeństwa.
Nowelizacja uKSC definitywnie kończy z taką delegacją odpowiedzialności.
Zgodnie z przepisami ustawy za wykonanie obowiązków z zakresu cyberbezpieczeństwa odpowiada bezpośrednio kierownik podmiotu, czyli cały zarząd spółki. Co więcej, odpowiedzialności tej nie można przenieść w drodze wewnętrznego regulaminu ani umowy cywilnoprawnej na dyrektora technicznego czy zewnętrzną firmę doradczą.
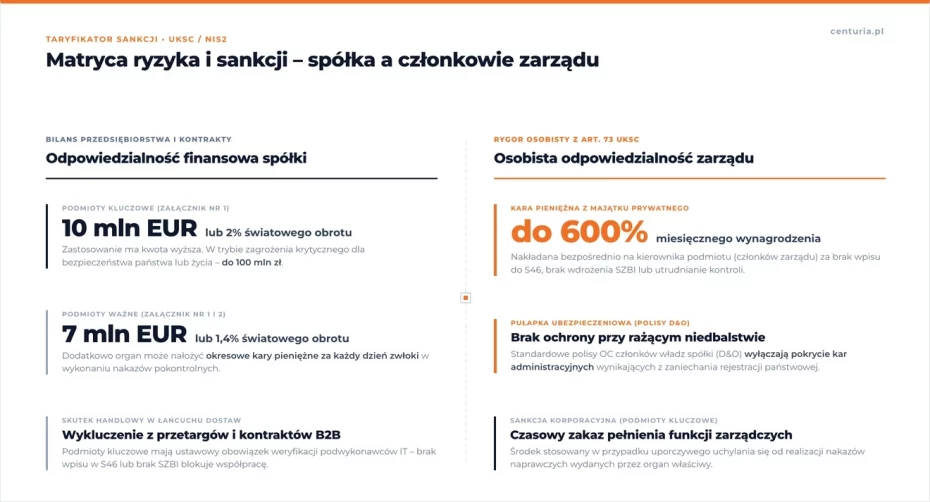
Ryzyko osobiste (art. 73 uKSC) – jeżeli podmiot kluczowy lub ważny nie dopełni obowiązku rejestracji w systemie S46, nie wdroży wymaganych zabezpieczeń technicznych lub utrudnia kontrolę, organ właściwy może nałożyć karę pieniężną bezpośrednio na członka zarządu w wysokości do 600% jego miesięcznego wynagrodzenia (wyliczanego według zasad jak ekwiwalent za urlop).
Kary tej nie płaci spółka z firmowego konta. Płaci ją prezes lub członek zarządu z prywatnego majątku.
Co równie istotne z punktu widzenia inżynierii ryzyka, standardowe polisy D&O (ubezpieczenie odpowiedzialności członków władz spółki) zazwyczaj wyłączają ochronę w przypadku zaniechania obowiązków publicznoprawnych, takich jak brak obowiązkowego zgłoszenia firmy do rejestru państwowego. Właśnie dlatego poprawna kwalifikacja organizacji jest dziś pierwszym zadaniem na biurku zarządu.
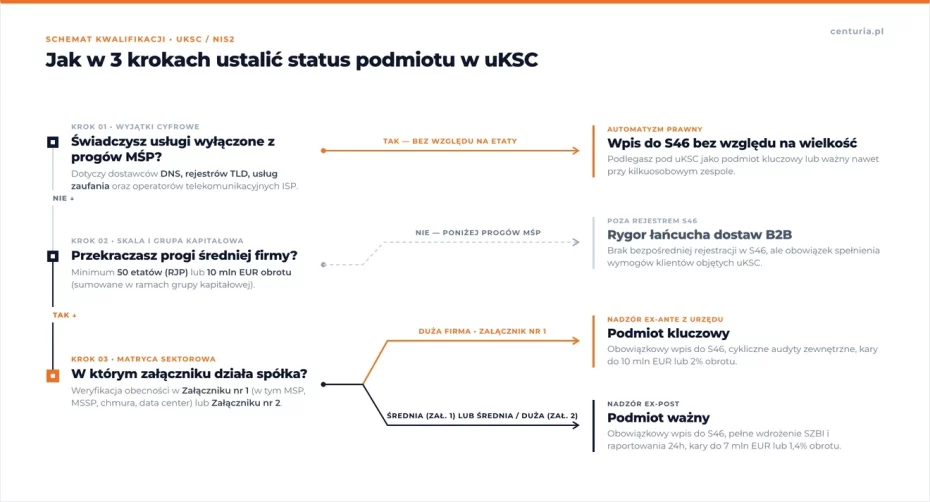
Zanim otworzysz formularz w systemie S46, musisz precyzyjnie ustalić, do której z dwóch kategorii wpada Twoja organizacja. Ustawa dzieli podmioty objęte regulacją na podmioty kluczowe oraz podmioty ważne.
Sam mechanizm kwalifikacji działa jak dwustopniowe sito – najpierw badasz wielkość przedsiębiorstwa (z zastrzeżeniem wyjątków dla branży IT, o których piszemy w rozdziale 3), a następnie krzyżujesz ten wynik z listą sektorów gospodarki.
Podstawowy próg wejścia do systemu uKSC opiera się na unijnej definicji średnich i dużych przedsiębiorstw. Zasadniczo mikro‑ oraz małe firmy są wyłączone z ogólnego rygoru ustawy, o ile przekroczą jeden z poniższych progów dopiero w przyszłości:
Zwróć uwagę na spójnik „LUB” w kryterium finansowym i kadrowym.
Jeżeli Twoja spółka zatrudnia zaledwie 25 inżynierów, ale generuje wysoki obrót na poziomie 12 mln EUR rocznie przy sumie bilansowej przekraczającej 10 mln EUR – w świetle przepisów jesteś już średnim przedsiębiorstwem i wpadasz w siatkę kwalifikacyjną uKSC.
Jeszcze częstszym błędem podczas szybkiej samooceny jest ignorowanie powiązań kapitałowych i osobowych. Weryfikując wielkość firmy, nie patrzysz wyłącznie na pojedynczy numer KRS. Jeśli Twoja 30‑osobowa spółka należy do większej grupy kapitałowej lub funduszu inwestycyjnego (przedsiębiorstwa powiązane i partnerskie), dane o zatrudnieniu oraz obrotach sumują się w ramach grupy (o ile systemy informacyjne nie są całkowicie odseparowane od reszty holdingu).
Gdy znasz już wielkość swojej organizacji, sprawdzasz, w którym załączniku do ustawy znajduje się prowadzona przez Ciebie działalność. To właśnie kombinacja wielkości firmy oraz załącznika decyduje o ostatecznym statusie:
Załącznik nr 1 (Sektory o wysokim stopniu krytyczności)
Załącznik nr 2 (Inne sektory krytyczne)
Jak przełożyć te dwie listy na konkretny status? Mechanizm opiera się na trzech prostych regułach:
W wielu publikacjach prawnych można przeczytać, że podmioty ważne mają „łagodniejsze wymogi” niż podmioty kluczowe. Z punktu widzenia inżynierii systemowej to niebezpieczny mit.
Wymagania techniczne stawiane obu grupom – takie jak wdrożenie Systemu Zarządzania Bezpieczeństwem Informacji (SZBI), ciągłość działania, niezmienne kopie zapasowe, szyfrowanie, uwierzytelnianie wieloskładnikowe czy zgłaszanie incydentów do CSIRT w ciągu 24 godzin – są w ustawie praktycznie identyczne.
Różnica leży w trybie kontroli ze strony państwa oraz w wysokości maksymalnych kar:
| Parametr | Podmiot kluczowy | Podmiot ważny |
|---|---|---|
| Tryb nadzoru | Nadzór ex‑ante (prewencyjny) – organ właściwy może wejść na kontrolę w dowolnym momencie z urzędu, bez czekania na awarię czy wyciek danych. | Nadzór ex‑post (następczy) – kontrola uruchamiana jest wtedy, gdy dojdzie do incydentu, wpłynie skarga lub organ poweźmie uzasadnione podejrzenie naruszenia prawa. |
| Obowiązkowe audyty zewnętrzne | Cykliczne, obowiązkowe audyty bezpieczeństwa przeprowadzane przez niezależnych audytorów (pierwszy w ciągu 24 miesięcy, kolejne co 3 lata). | Audyt zewnętrzny może zostać nakazany doraźnie przez organ nadzorczy w razie stwierdzenia nieprawidłowości. |
| Maksymalna kara dla spółki | Do 10 mln EUR lub 2% rocznego światowego obrotu (w zależności od tego, która kwota jest wyższa). | Do 7 mln EUR lub 1,4% rocznego światowego obrotu (w zależności od tego, która kwota jest wyższa). |
Wniosek dla dyrektora IT i zarządu podmiotu ważnego jest jednoznaczny. To, że urzędnik nie zapuka do serwerowni na rutynową kontrolę w czwartek rano, nie oznacza, że możesz odpuścić zabezpieczenia. Gdy dojdzie do ataku ransomware lub przestoju usługi, audytor i tak zażąda pełnej dokumentacji technicznej oraz logów z ostatnich miesięcy – a brak wdrożonego SZBI zostanie potraktowany jako rażące naruszenie ustawy.
To właśnie w tym miejscu najwięcej polskich firm technologicznych popełnia błąd, który może kosztować zarząd setki tysięcy złotych.
Właściciel 12‑osobowego software house’u, lokalnego centrum danych albo butikowej firmy DevOps zagląda do ogólnych wytycznych o progach MŚP, widzi zapis „od 50 pracowników lub 10 mln EUR obrotu” i z ulgą zamyka temat. Zakłada, że skoro ma na pokładzie kilkunastu inżynierów na kontraktach B2B i kilkuosobowy zespół wsparcia, ustawa go nie dotyczy.
Nic bardziej mylnego.
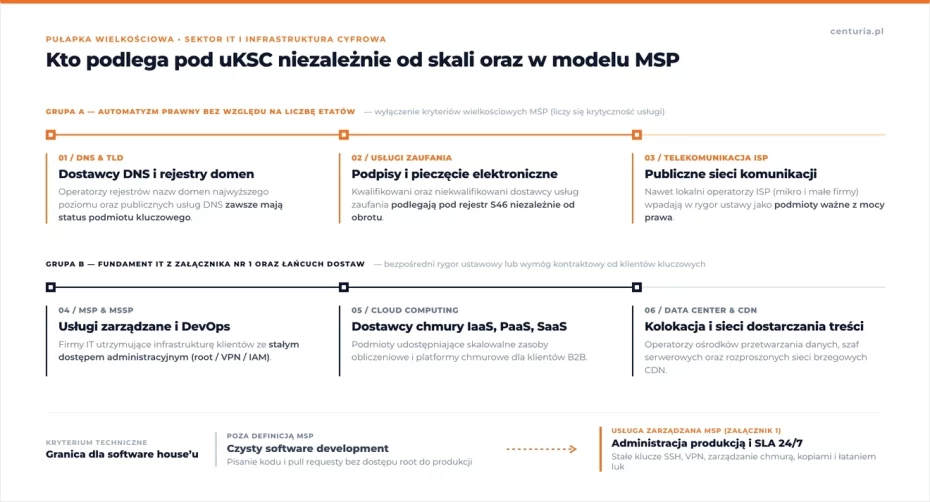
Zarówno dyrektywa NIS2, jak i polska nowelizacja uKSC zawierają katalog usług o tak wysokim znaczeniu dla ciągłości działania państwa oraz gospodarki cyfrowej, że kryterium wielkościowe zostaje w nich całkowicie wyłączone lub drastycznie zaostrzone.
Ustawodawca wyszedł z prostego założenia inżynierskiego – awaria lub kompromitacja małego dostawcy kluczowej warstwy sieciowej potrafi sparaliżować dziesiątki dużych korporacji, szpitali czy instytucji publicznych. Liczba biurek w biurze nie ma tu żadnego znaczenia. Liczy się promień rażenia w razie przestoju.
Bez względu na wielkość zatrudnienia oraz wysokość rocznego obrotu pod rygor uKSC wpadają m.in.:
Równie rygorystycznie potraktowano fundament współczesnego IT z Załącznika nr 1, czyli dostawców usług chmury obliczeniowej (IaaS, PaaS, SaaS), operatorów ośrodków przetwarzania danych (data center, kolokacja) oraz dostawców sieci dostarczania treści (CDN). Nawet niewielki podmiot oferujący własną chmurę prywatną dla klientów biznesowych lub utrzymujący szafy serwerowe w kolokacji musi przejść szczegółową analizę pod kątem kwalifikacji i wpisu do rejestru S46.
Prawdziwym wstrząsem dla rynku IT jest wprowadzenie do Załącznika nr 1 dwóch nowych kategorii – dostawców usług zarządzanych (MSP – Managed Service Providers) oraz dostawców zarządzanych usług bezpieczeństwa (MSSP – Managed Security Service Providers).
Gdzie przebiega techniczna granica między zwykłym pisaniem kodu a byciem dostawcą MSP w rozumieniu ustawy?
Decyduje o tym zakres uprawnień i ciągłość dostępu do infrastruktury produkcyjnej klienta:
Wskazówka inżynierska – jeżeli łączysz się z infrastrukturą klientów przez stałe tunele VPN, zarządzasz ich klastrami Kubernetes, utrzymujesz instancje e‑commerce lub administrujesz ich środowiskiem AWS/Azure, dla atakującego jesteś idealnym „tylnym wejściem” (tzw. atak na łańcuch dostaw). Dlatego ustawa traktuje dostawców MSP i MSSP jako podmioty z Załącznika nr 1.
Nawet jeśli Twój software house zatrudnia poniżej 50 osób na umowach o pracę, ale obsługuje podmioty kluczowe lub ważne, i tak nie unikniesz wymogów ustawy. Klienci objęci uKSC mają prawny obowiązek weryfikować swoich dostawców IT i wymuszać na nich identyczne standardy techniczne – w czym kluczową rolę odgrywa profesjonalna administracja serwerami.
Poza wymienionymi wyżej usługami cyfrowymi oraz pułapką sumowania etatów w grupach kapitałowych, ustawa przewiduje jeszcze trzy szczególne przypadki, w których nawet najmniejsza firma staje się podmiotem kluczowym lub ważnym bez względu na wielkość:
Dodatkowo musisz pamiętać o sposobie przeliczania personelu w branży technologicznej. Choć osoby współpracujące na kontraktach B2B (samozatrudnieni programiści czy administratorzy) nie zawsze są wprost wliczane do puli etatów (RJP), to generowany przez ich pracę obrót oraz suma bilansowa spółki liczą się w pełnej wysokości. W realiach IT czy e‑commerce przekroczenie 10 mln EUR przychodu przy kilkunastoosobowym zespole na B2B zdarza się regularnie – i automatycznie otwiera obowiązek rejestracji w systemie S46.
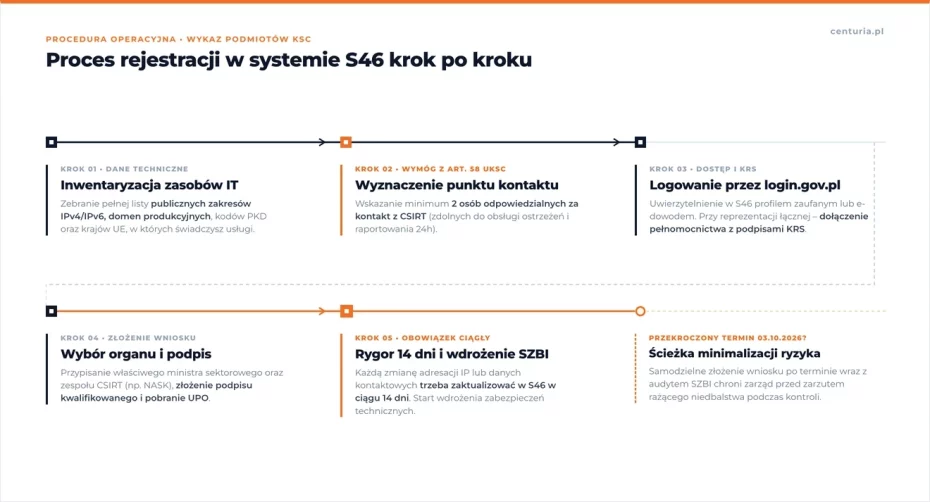
Gdy ustalisz, że Twoja organizacja kwalifikuje się jako podmiot kluczowy lub ważny, kolejnym krokiem operacyjnym jest złożenie wniosku o wpis do oficjalnego wykazu. W polskim porządku prawnym procedura ta nie odbywa się na papierze ani przez zwykłą skrzynkę ePUAP – całość realizowana jest wewnątrz dedykowanego systemu teleinformatycznego S46.
System S46 to centralna platforma rządowa prowadzona przez ministra właściwego do spraw informatyzacji. Służy ona zarówno do prowadzenia elektronicznego wykazu podmiotów kluczowych i ważnych, jak i do późniejszej wymiany informacji o zagrożeniach oraz obsługi incydentów.
Dostęp do portalu wymaga uwierzytelnienia przez Węzeł Krajowy (login.gov.pl) przy użyciu profilu zaufanego, e‑dowodu lub aplikacji mObywatel, a sam wniosek musi zostać opatrzony kwalifikowanym podpisem elektronicznym, podpisem zaufanym albo podpisem osobistym.
W praktyce organizacyjnej najwięcej czasu zabiera kwestia uprawnień do reprezentacji.
Jeżeli wniosek składa osobiście prezes zarządu uprawniony do jednoosobowej reprezentacji w KRS, proces przebiega od ręki. Jeśli jednak w spółce obowiązuje reprezentacja łączna (np. dwóch członków zarządu łącznie lub członek zarządu z prokurentem) albo zadanie zostało zlecone dyrektorowi IT bądź prawnikowi, konieczne jest wcześniejsze przygotowanie dokumentu pełnomocnictwa podpisanego elektronicznie zgodnie z zasadami reprezentacji w KRS i dołączenie go do formularza.
Nie otwieraj formularza w S46 „na żywo” bez wcześniejszego zebrania danych od zespołu sieciowego i prawnego. System wymaga podania precyzyjnych parametrów technicznych, których brak zablokuje wysłanie wniosku.
Przed zalogowaniem przygotuj kompletną listę obejmującą pięć obszarów:
Zatrzymajmy się na chwilę przy ostatnim punkcie, bo kryje się w nim poważny haczyk operacyjny.
Osoba wpisana do systemu S46 jako punkt kontaktowy nie jest figurantem od odbierania newsletterów. To kanał komunikacji kryzysowej, na który będą spływać ostrzeżenia z CSIRT i przez który Twoja firma musi obsłużyć raportowanie incydentu w reżimie 24h do CSIRT NASK. Wpisanie tam adresu jednego administratora, który idzie na dwutygodniowy urlop lub wyłącza telefon służbowy w piątek o 16.00, to proszenie się o przekroczenie ustawowych terminów w razie nocnego ataku. W realiach uKSC niezbędne jest skuteczne zarządzanie dyżurami i linią wsparcia 24/7 z gwarantowanym czasem reakcji na zgłoszenia.
Z doświadczenia naszych inżynierów oraz audytorów wspierających zarządy podczas rejestracji wynika, że organizacje potykają się najczęściej w trzech miejscach:
twojafirma.pl), całkowicie pomijając adresację serwerów produkcyjnych w zewnętrznych data center, klastrów chmurowych, subdomen API czy bramek VPN obsługujących klientów.Co w sytuacji, gdy czytając ten artykuł po 3 października 2026 r., odkrywasz, że Twoja spółka spełnia kryteria podmiotu ważnego lub kluczowego, a w systemie S46 wciąż nie ma po niej śladu?
Najgorszym możliwym ruchem jest dalsze chowanie głowy w piasek w nadziei, że organ nadzorczy nie zauważy braku wpisu. Organy właściwe mają pełne prawo krzyżować dane ze sprawozdań finansowych w KRS, rejestrów UKE, wykazów koncesyjnych oraz raportów o łańcuchach dostaw składanych przez inne podmioty kluczowe.
Ścieżka minimalizacji ryzyka – jeżeli przekroczyłeś ustawowy termin, przeprowadź natychmiastową inwentaryzację zasobów (adresacja IP, domeny, kwalifikacja sektorowa), wyznacz osoby kontaktowe i złóż wniosek w systemie S46 z własnej inicjatywy, zanim organ właściwy wszcznie postępowanie z urzędu.
W praktyce administracyjnej samodzielne dopełnienie obowiązku (nawet z opóźnieniem) w połączeniu z rozpoczęciem prac nad wdrożeniem SZBI stanowi kluczowy argument łagodzący. Wykrycie „szarej strefy” dopiero podczas przymusowej kontroli po wycieku danych lub ataku ransomware niemal automatycznie uruchamia górne widełki taryfikatora kar.
Przepisy uKSC zostały zaprojektowane tak, aby koszt zignorowania cyberbezpieczeństwa był zawsze wyższy niż koszt zakupu zapór sieciowych, zewnętrznego dyżuru SOC/DevOps czy niezmiennych kopii zapasowych.
Ustawodawca zbudował trójstopniowy mechanizm nacisku. Uderza on jednocześnie w bilans spółki, prywatny portfel zarządu oraz zdolność firmy do podpisywania kontraktów B2B.
Podstawowy taryfikator kar pieniężnych w uKSC odzwierciedla unijne progi z dyrektywy NIS2, które przewyższają nawet sankcje znane z RODO w ujęciu kwotowym dla średniego biznesu:
Równie dotkliwe w codziennej działalności operacyjnej są okresowe kary pieniężne (tzw. kary dzienne).
Jeżeli po kontroli organ właściwy nakaże firmie usunięcie luk w zabezpieczeniach w określonym terminie (np. wdrożenie uwierzytelniania wieloskładnikowego, izolację sieci czy uzupełnienie wpisu w S46), a organizacja tego nie wykona, urzędnik może naliczać karę za każdy dzień zwłoki. Taki licznik bije nieprzerwanie aż do momentu przedstawienia twardych dowodów technicznych potwierdzających naprawę uchybienia.
O ile karę nałożoną na spółkę można rozliczyć w kosztach prowadzenia biznesu lub negocjować jej rozłożenie na raty, o tyle art. 73 uKSC celuje bezpośrednio w osoby fizyczne zasiadające w zarządzie.
Kierownik podmiotu, który dopuszcza do braku rejestracji w systemie S46, ignoruje obowiązek przeprowadzenia audytu lub nie wdraża Systemu Zarządzania Bezpieczeństwem Informacji, podlega osobistej karze pieniężnej do wysokości 600% swojego miesięcznego wynagrodzenia.
To jednak nie wszystko. W przypadku podmiotów kluczowych, które uporczywie uchylają się od wykonania nakazów naprawczych organu nadzorczego, ustawa przewiduje środek ostateczny – tymczasowy zakaz pełnienia funkcji zarządczych przez osobę odpowiedzialną za nadzór nad obszarem bezpieczeństwa.
Pułapka ubezpieczeniowa (polisy D&O) – wielu członków zarządu zakłada, że w razie nałożenia kary z art. 73 uKSC odszkodowanie wypłaci ubezpieczyciel z polisy OC władz spółki (Directors & Officers). W praktyce większość ogólnych warunków ubezpieczenia (OWU) wyłącza odpowiedzialność za administracyjne kary pieniężne o charakterze represyjnym oraz za skutki rażącego niedbalstwa – a tak właśnie prawnicy ubezpieczycieli kwalifikują zignorowanie bezwzględnego ustawowego obowiązku wpisu do rejestru S46. O tym, czy cyber ubezpieczenie wystarczy, aby zabezpieczyć biznes przed stratami i jakie warunki techniczne stawiają ubezpieczyciele, piszemy w naszej analizie polis ryzyka cybernetycznego.
Warto spojrzeć na temat sankcji z perspektywy czysto handlowej. Zanim do Twojej firmy zapuka urzędnik z ministerstwa, znacznie szybciej skontroluje Cię Twój własny klient.
Banki, firmy energetyczne, operatorzy logistyczni, szpitale, duże zakłady produkcyjne i sieci handlowe są zobowiązane przez uKSC do weryfikacji bezpieczeństwa swojego łańcucha dostaw. W działach zakupów (Procurement) oraz bezpieczeństwa (CISO) tych korporacji obowiązują już nowe procedury zakupowe.
Brak potwierdzenia wpisu do rejestru S46 (gdy ze względu na profil usług IT lub skalę powinieneś tam widnieć) albo brak udokumentowanego nadzoru 24/7 nad infrastrukturą oznacza dla kontrahenta ryzyko prawne. Zamiast tłumaczyć się przed organem nadzorczym z wyboru niesprawdzonego podwykonawcy, korporacja po prostu odrzuca taką ofertę na etapie formalnym przetargu.
Wielu zarządom wydaje się, że pobranie Urzędowego Poświadczenia Przedłożenia (UPP) po wysłaniu wniosku w systemie S46 zamyka temat nowelizacji ustawy.
W rzeczywistości wpis do rejestru to dopiero moment, w którym państwo dowiaduje się o istnieniu Twojej infrastruktury i zaczyna odliczać czas do weryfikacji jej zabezpieczeń.
Po wejściu przepisów w życie rynek zalały oferty firm doradczych sprzedających gotowe szablony Systemu Zarządzania Bezpieczeństwem Informacji (SZBI). Problem w tym, że zbiór dokumentów w Wordzie nie zatrzyma szyfrowania macierzy dyskowej o trzeciej nad ranem ani nie wyśle technicznego raportu z telemetrią do CSIRT NASK.
Podczas kontroli (lub postępowania po incydencie) audytor techniczny nie ocenia wagi papieru w segregatorze. Sprawdza realną konfigurację środowisk produkcyjnych i zadaje konkretne pytania inżynierskie:
Jeżeli w polityce bezpieczeństwa wpisano „ciągły monitoring zagrożeń i odporność na utratę danych”, a w rzeczywistości firma ma jednego administratora pracującego od 8.00 do 16.00 i zwykły backup nadpisywany na tym samym serwerze NAS, zarząd podpisuje się pod poświadczeniem nieprawdy.
W Centurii podchodzimy do wymogów dyrektywy NIS2 oraz nowelizacji uKSC od strony twardej architektury serwerowej, chmurowej i sieciowej. Zamiast zostawiać klienta z listą zaleceń na papierze, wdrażamy i utrzymujemy systemy, które fizycznie realizują wymogi ustawy.
Nasze wsparcie dla podmiotów kluczowych, ważnych oraz dostawców IT z łańcucha dostaw obejmuje cztery filary techniczne:
Zasada samoidentyfikacji w nowelizacji uKSC sprawia, że odpowiedzialność za prawidłową ocenę statusu firmy i jej obecność w systemie S46 spoczywa w stu procentach na zarządzie. Dla firm technologicznych, operatorów e‑commerce, przedsiębiorstw produkcyjnych i dostawców usług zarządzanych to jednak nie tylko kwestia uniknięcia kar z art. 73, ale przede wszystkim warunek utrzymania się w łańcuchu dostaw największych graczy na rynku.
Nie musisz budować od zera własnego, kilkunastoosobowego zespołu bezpieczeństwa dyżurującego na trzy zmiany ani kupować kosztownych licencji, których nikt wewnątrz organizacji nie zdąży skonfigurować.
Sprawdź, jak wygląda kompleksowe wdrożenie NIS2 i wymogów KSC realizowane przez certyfikowanych inżynierów Centurii (ISO 27001, AWS Certified Security, CKA Kubernetes) – od weryfikacji luk w infrastrukturze, przez wdrożenie kopii WORM i zapór WAF, aż po całodobowy nadzór z gwarancją reakcji poniżej 15 minut.