Support 24/7: +48 61 646 07 77

Przekładamy wymogi dyrektywy NIS2 oraz znowelizowanej ustawy o KSC na realne systemy bezpieczeństwa IT. Przeprowadzamy audyt luk (gap analysis), wdrażamy bezpieczną architekturę serwerową, segmentację sieci, reguły WAF, niezmienne kopie zapasowe odporne na ransomware oraz całodobowy dyżur inżynierski (SLA < 15 min) z gotowymi procedurami raportowania incydentów (24h/72h) do właściwych zespołów CSIRT.
Efekt dla biznesu: mniejsze ryzyko przestojów i kar, większa przewidywalność operacyjna oraz jasna odpowiedzialność po stronie zarządu i zespołów.


Potwierdzamy, czy i w jakiej roli podlegasz NIS2, ustalamy cele, zakres oraz harmonogram działań.
Oceniamy procesy, ludzi, dostawców i technologie, identyfikujemy ryzyka oraz tworzymy listę braków względem wymagań NIS2.
Priorytetyzujemy działania, wyznaczamy odpowiedzialnych i terminy, wdrażamy pierwsze poprawki obniżające ryzyko i koszty.
Wprowadzamy polityki i procedury, rozwiązania techniczne, szkolenia oraz komplet dokumentacji, a na końcu przeprowadzamy próbę raportowania incydentu.
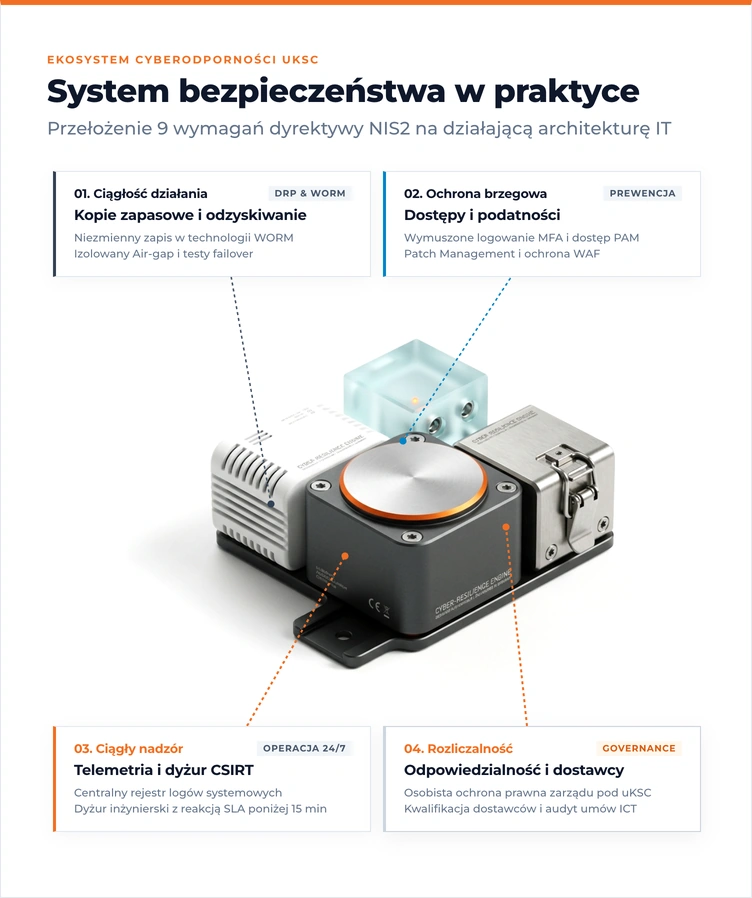
NIS2 wymaga realnego systemu bezpieczeństwa – nie tylko dokumentów. Poniżej esencja obszarów, które muszą być ułożone:
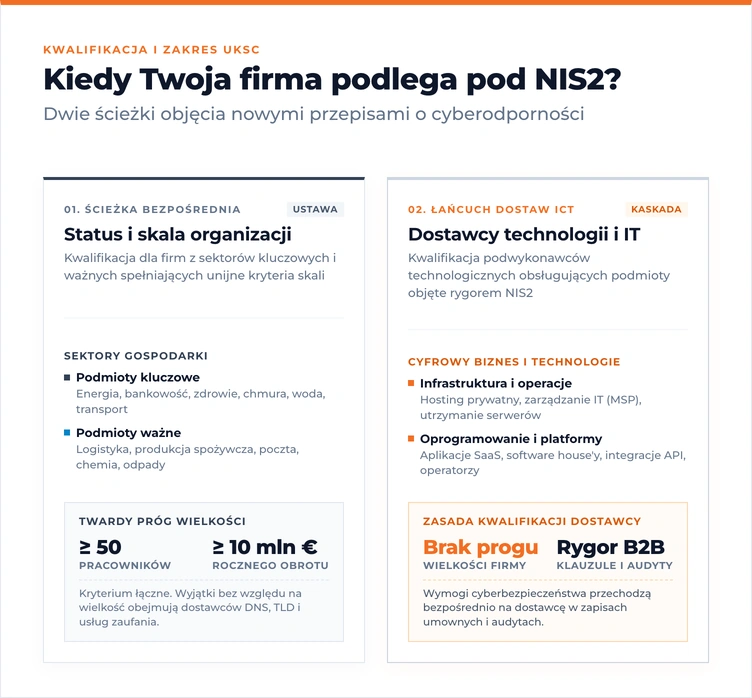
NIS2 obejmuje organizacje istotne dla ciągłości usług w gospodarce oraz ich kluczowych dostawców. W praktyce dotyczy to zarówno firm z sektorów krytycznych, jak i podmiotów cyfrowych oraz zarządzających infrastrukturą IT.
Kategorie: podmioty kluczowe (np. energia, zdrowie, bankowość, infrastruktura cyfrowa) i podmioty ważne (np. poczta/kurierzy, wybrane branże produkcyjne, administracja).
Próg wielkości (co do zasady): ≥ 50 pracowników i ≥ 10 mln € obrotu/sumy bilansowej; możliwe wyjątki dla usług o znaczeniu krytycznym.
Łańcuch dostaw: wymagania bezpieczeństwa wobec dostawców i podwykonawców (zapisy umowne, oceny, audyty).
Typowe w cyfrowym biznesie: dostawcy utrzymania/zarządzania IT (hosting prywatny/chmura), platformy i usługi online oraz operatorzy logistyczni obsługujący podmioty objęte NIS2.
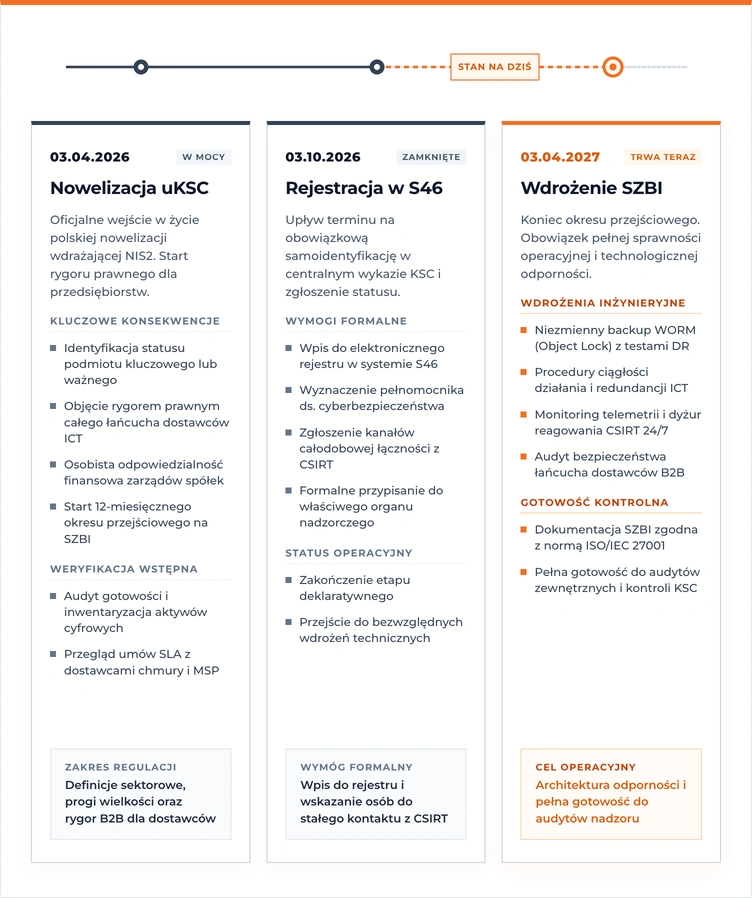
Nowelizacja Ustawy o Krajowym Systemie Cyberbezpieczeństwa (uKSC) wdrażająca NIS2 weszła w życie 3 kwietnia 2026 r. Termin obowiązkowej samoidentyfikacji i rejestracji w elektronicznym wykazie KSC (system S46) upłynął 3 października 2026 r. Obecnie trwa roczny okres przejściowy na wdrożenie SZBI (do kwietnia 2027 r.).
Co to zmienia dla firm:
Dla biznesu oznacza to konieczność formalnego przypisania odpowiedzialności, ułożenia procesów i udokumentowania praktyk bezpieczeństwa zgodnie z polską implementacją NIS2.
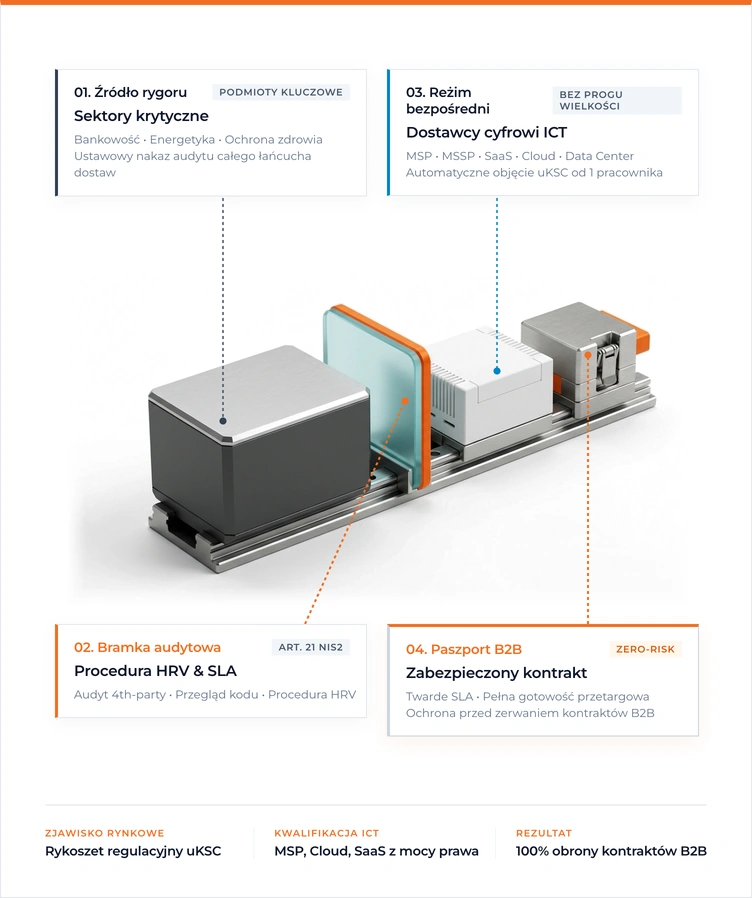
Dyrektywa NIS2 oraz polska nowelizacja uKSC wprowadzają zjawisko rykoszetu regulacyjnego. Nawet jeśli Twoja firma nie kwalifikuje się bezpośrednio jako podmiot kluczowy, Twoi klienci z sektorów objętych ustawą (energetyka, bankowość, transport, ochrona zdrowia, telekomunikacja) mają ustawowy obowiązek rygorystycznego kontrolowania swoich poddostawców.
Co więcej, dostawcy usług zarządzanych (MSP), dostawcy usług bezpieczeństwa (MSSP), operatorzy centrów danych, dostawcy chmury obliczeniowej oraz platformy SaaS podlegają pod rygor uKSC automatycznie, niezależnie od wielkości zatrudnienia.
Brak udokumentowanego bezpieczeństwa infrastruktury oznacza natychmiastowe wykluczenie z przetargów i utratę strategicznych kontraktów B2B.
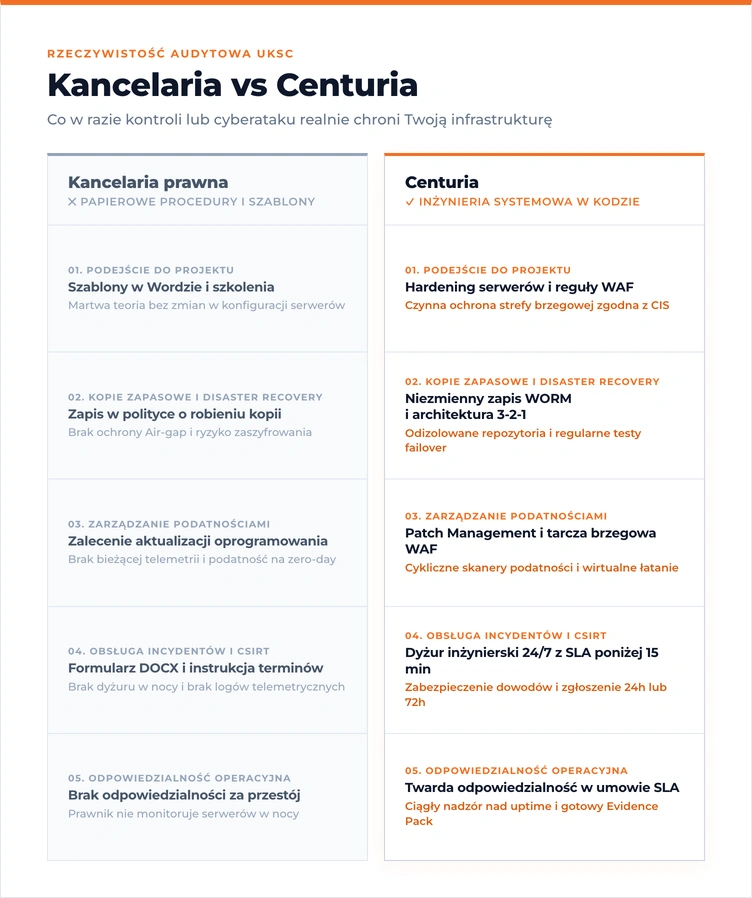
Odporność cyfrowa pod rygorem uKSC powstaje w konfiguracji serwerów, a nie w segregatorze z szablonami
Wielu przedsiębiorców po wejściu w życie nowelizacji uKSC wydało dziesiątki tysięcy złotych na kancelarie prawne. W efekcie otrzymali opasłe tomy polityk bezpieczeństwa, które leżą na półce, podczas gdy w infrastrukturze IT nie zmieniło się nic.
W razie incydentu lub kontroli organu nadzorczego (Ministerstwo Cyfryzacji, właściwy CSIRT) audytor nie ocenia grubości papieru.
Żąda twardych dowodów z systemów:
Od lat utrzymujemy krytyczne środowiska e-commerce, więc łączymy wymogi NIS2 z realiami biznesu: robimy audyt, mapę luk, plan i wdrożenie procesów oraz zabezpieczeń, a na końcu przygotowujemy dowody i gotowość do kontroli. Dostarczamy oprócz kompletnej dokumentacji i szkoleń, także bezpieczną, skalowaną infrastrukturę, a nasz całodobowy SDO (Service Desk 24/7) dba o ciągłość działania po wdrożeniu.

Realne doświadczenie

Wdrożenie end-to-end

24/7 opieka

Bezpieczna infrastruktura

HA/DR i hardening
Testy incydentów
Centuria to proaktywny partner biznesowy, który nie czeka na nasz ruch, a samodzielnie szuka potrzebnych rozwiązań lub ulepszeń, które możemy wspólnie wdrożyć. Razem od lat pracujemy na sukces jednej z największych instancji Magento w Polsce. Szczerość we współpracy i profesjonalne doradztwo, z którego chętnie korzystamy od lat są dla nas bezcenne. Z czystym sumieniem możemy polecić Centurię jako eksperta w dziedzinie infrastruktury.

Snowdog

Nasza wieloletnia współpraca z Centurią opiera się na dużym zaufaniu i partnerskim podejściu do projektów, ale też koleżeńskiej atmosferze w ramach zespołów projektowych. Elastyczność, dobra komunikacja i nasze poczucie bezpieczeństwa wynikające ze wsparcia zespołu ekspertów bardzo dobrze znających się na Magento sprawiają, że jesteśmy gotowi polecać Centurię innym. Czujemy, że zawsze możemy na nich polegać.

Strix
Chcemy dowozić wysoką wartość naszym Klientom. Kluczem od zapewnienia bezpiecznego i sprawnego działania sklepów Magento są odpowiednie rozwiązania serwerowe. Potrzebowaliśmy w tym obszarze partnera proaktywnego, który sam poszukuje najlepszych możliwych rozwiązań i jest bardzo proaktywny. Takim partnerem jest dla nas Centuria, z którą współpracujemy już od około 2 lat. Bardzo podoba nam się to, jak usprawniają i porządkują każdy projekt, nad którym zaczynają pracować. Centuria to partner, któremu ufamy i możemy polecić jako eksperta rozwiązać serwerowych dla Magento.

Growcode sp. z o.o.
Z Centurią współpracujemy od wielu lat, ceniąc sobie dużą wiedzę, doświadczenie i elastyczność zespołu. Firma wyróżnia się niezwykle profesjonalnym podejściem do supportu i wysoką responsywnością na wrzucane przez nas tickety. Jest świetnym doradcą w zakresie zarządzania infrastrukturą IT. Rzetelny partner biznesowy przy wdrożeniach dużych projektów.

Advox Studio
Bardzo cenimy współpracę z Centurią za proaktywne podejście, wiedzę ekspercką i zaangażowanie na każdym etapie projektu. Zespół Centurii niejednokrotnie pomógł nam w wyborze rozwiązań serwerowych dla naszych klientów, a dzięki ich doświadczeniu i profesjonalnemu wsparciu otrzymaliśmy rozwiązania dostosowane do konkretnych potrzeb biznesowych. Polecamy Centurię każdemu, kto potrzebuje solidnego i kompetentnego partnera w obszarze infrastruktury IT.

Spyrosoft Ecommerce S.A.
W naszej ocenie Centurię wyróżnia przede wszystkim działanie w interesie firmy klienta. Współpracując z nimi można liczyć na spersonalizowane i indywidualne podejście nawet do najtrudniejszych przypadków. Czujemy, że proponowane rozwiązania są „szyte na miarę” naszych potrzeb, poprzez zaangażowanie naszej agencji w proces ich tworzenia, oparty na wspólnych dyskusjach nad możliwymi rozwiązaniami.

Lizard Media
Współpracę z Centurią cenię przede wszystkim za profesjonalizm i specjalistyczną wiedzę związaną z Magento. Jest to nieocenioną wartością w sytuacjach krytycznych. Wsparcie 24/7 daje duży spokój zarówno nam, jak i naszym klientom. Zdecydowanie polecam Centurię wszystkim, którzy traktują biznes poważnie i liczą na profesjonalnego, stabilnego partnera w rozwoju swojego biznesu.

Panda Group
Razem z Centurią rozwijamy jedną z największych platform sprzedażowych bazujących na Magento w Polsce. Profesjonalizm oraz wysokie zaangażowanie bezpośrednio przekłada się na efekty. Centuria to specjaliści w dziedzinie administracji oraz zarządzania infrastrukturą o bardzo złożonej konstrukcji i mnogiej ilości powiązań pomiędzy systemami. Ciągłość oraz dostępność ww. systemu od początku współpracy jest utrzymana w sposób spełniający nasze wymagania, a zlecenia są realizowane z najwyższą starannością.

Castorama
Z racji specyfiki naszego projektu gear.cdprojektred.com potrzebowaliśmy solidnego partnera dobrze zaznajomionego z nowoczesnymi technologiami, który szybko i sprawnie wdroży infrastrukturę dla naszej aplikacji. Centuria wzorowo poradziła sobie z zadaniem oraz dodatkowo zapewniła stabilność sprzedaży podczas dużych akcji promocyjnych, które przeprowadzaliśmy.

CD PROJEKT RED STORE
The team never left us wondering if things were getting done. We instead had full confidence that this knowledgable team knew what to do and that they'd get it done. I write this review because changes within our organization moved us in a different direction and we now no longer work with Centuria. To show my appreciation for their attentiveness and effectiveness

mTab

Co zrobić, jeśli nasza firma przegapiła termin rejestracji w systemie S46 (3 października 2026 r.)?

Należy jak najszybciej dokonać formalnej samoidentyfikacji i złożyć wniosek o wpis w systemie teleinformatycznym prowadzonym przez Ministra Cyfryzacji. Choć termin ustawowy minął, dobrowolne i natychmiastowe usunięcie naruszenia przed wszczęciem postępowania kontrolnego przez organ nadzorczy jest kluczowym czynnikiem łagodzącym, zapobiegającym nałożeniu dotkliwych kar finansowych.
Kto ponosi osobistą odpowiedzialność finansową za brak wdrożenia wymogów uKSC/NIS2?
Nowelizacja uKSC jednoznacznie przypisuje odpowiedzialność osobistą kierownikowi podmiotu (członkom zarządu). Organ nadzorczy ma prawo nałożyć na osobę zarządzającą karę finansową w wysokości do 600% jej miesięcznego wynagrodzenia, jeżeli nie dopełniła ona obowiązków wdrożenia SZBI, nadzoru nad ryzykiem lub zgłaszania incydentów. Odpowiedzialności tej nie można przenieść na zewnętrznych dostawców ani dział IT.
NIS2 – co to jest w praktyce dla zarządu i działów biznesowych?
W skrócie: NIS2 to obowiązek ułożenia zarządzania cyberbezpieczeństwem „na serio” – z jasno przypisaną odpowiedzialnością zarządu, regularną oceną ryzyk i realnymi dowodami, że firma potrafi wykryć incydent, zareagować i utrzymać ciągłość działania.
Dla zarządu: formalny nadzór nad ryzykiem (zatwierdzona polityka, cele i budżet), wyznaczone role i mierniki (np. czas odtworzenia, terminowość łatania, wskaźniki szkoleń), przeglądy statusu oraz gotowość do ustawowych zgłoszeń incydentów (w tym szybkie powiadomienia i raport końcowy).
Dla biznesu i operacji: spójne procesy (dostępy, zmiany, kopie i testy odtworzeniowe), wymagania wobec dostawców wpisane do umów, cykliczne szkolenia pracowników, aktualizacje i skanowanie podatności, monitorowanie zdarzeń oraz kompletna dokumentacja i rejestry — tak, by w razie audytu pokazać nie tylko procedury, ale i ich praktyczne stosowanie.
Jaki jest próg wielkości i jakie są wyjątki (małe firmy w roli krytycznej)?
Próg wielkości (zasada ogólna): jeśli działasz w sektorach z NIS2 i jesteś co najmniej średnią firmą (≥50 pracowników oraz ≥10 mln € obrotu lub sumy bilansowej), wchodzisz w zakres dyrektywy.
Wyjątki „z urzędu” (niezależnie od wielkości): wybrane typy podmiotów są objęte zawsze, m.in. dostawcy usług chmurowych i centrów danych, zarządzanych usług IT (MSP/MSSP), dostawcy publicznych sieci/łączności, usług DNS/TLD, usług zaufania oraz niektóre platformy/usługi cyfrowe.
Małe firmy w roli krytycznej: nawet poniżej progu możesz być włączony, jeśli pełnisz kluczową rolę dla ciągłości usług (np. jedyny istotny dostawca w regionie/łańcuchu dostaw lub wysoki profil ryzyka).
Jakie są kary i sankcje za niezgodność z NIS2?
Kary finansowe (administracyjne):
Podmioty kluczowe: do 10 mln € lub 2% światowego rocznego obrotu (w zależności, która kwota jest wyższa).
Podmioty ważne: do 7 mln € lub 1,4% światowego rocznego obrotu (wyższa z kwot).
Dodatkowe sankcje i środki nadzorcze:
wiążące nakazy usunięcia naruszeń i terminy naprawcze,
audyt/inspekcja i obowiązek dostarczenia dowodów zgodności,
publiczne ogłoszenie naruszenia (z nazwą podmiotu),
możliwe czasowe odwołanie osób z kierownictwa z odpowiedzialnych funkcji w obszarze bezpieczeństwa.
Jak wygląda wdrożenie NIS2 krok po kroku i ile trwa?
Krok po kroku:
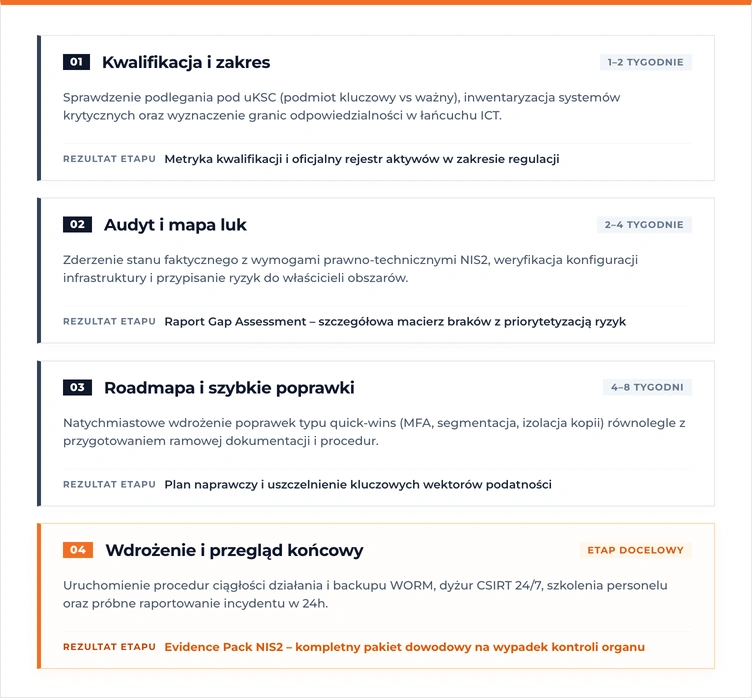
Kwalifikacja i zakres (1–2 tyg.) – potwierdzenie, czy podlegasz NIS2, w jakiej kategorii (kluczowy/ważny), które systemy/procesy/dostawcy obejmuje projekt.
Audyt i mapa luk (2–4 tyg.) – ocena stanu obecnego vs. wymagania NIS2; lista braków z priorytetami, odpowiedzialnymi i ryzykiem.
Roadmapa i szybkie poprawki (2–4 tyg.) – harmonogram działań, wdrożenie „quick wins” (dostępy, kopie, podstawowe procedury), start dokumentacji.
Wdrożenie i gotowość do kontroli (4–12+ tyg.) – procesy (ryzyko, incydenty, ciągłość), środki techniczne, szkolenia; przygotowany pakiet dowodów i próba raportowania.
Ile to trwa?
Dla typowej organizacji średniej wielkości „core” wdrożenie zajmuje zwykle 8–16 tygodni; pełne dojrzewanie procesów i przegląd cykliczny to 3–6 miesięcy. Czas zależy głównie od złożoności środowiska, liczby dostawców, dostępności danych/dowodów oraz gotowości organizacji do zmian.
Czy posiadanie ISO 27001/PCI DSS/RODO wystarczy do spełnienia NIS2?
Krótko: Nie. ISO 27001, PCI DSS i RODO bardzo pomagają, ale nie gwarantują zgodności z NIS2. Potrzebna jest analiza luk i uzupełnienie wymagań specyficznych dla NIS2.
Dlaczego nie wystarczy?
Zakres:
ISO 27001 – system zarządzania bezpieczeństwem informacji (ISMS), ale bez części obowiązków nadzorczych NIS2.
PCI DSS – wąski obszar (dane kartowe).
RODO – ochrona danych osobowych, nie całościowa odporność usług.
Specyfika NIS2: odpowiedzialność zarządu, kategorie podmiotów (kluczowe/ważne), wymogi wobec łańcucha dostaw, terminy raportowania incydentów (wstępnie 24 h, rozwinięcie 72 h, raport końcowy), możliwe środki nadzorcze i kary.
Co zwykle trzeba dodać mimo ISO/PCI/RODO?
formalna kwalifikacja do NIS2 i rejestracja wg prawa krajowego,
polityka i procedury zgłaszania incydentów z próbą „na sucho”,
wymagania bezpieczeństwa dla dostawców i dowody weryfikacji,
mierniki i raportowanie do zarządu, potwierdzające nadzór,
spójny zestaw dowodów zgodności zgodnie z implementacją NIS2 w Polsce.
Wniosek: posiadane certyfikacje skracają drogę, ale konieczna jest mapa luk względem NIS2 i domknięcie brakujących elementów.
Kto w Polsce jest właściwym organem/CSIRT i jak wygląda komunikacja?
Właściwe organy i CSIRT w Polsce:
Nadzór jest sektorowy – właściwymi organami są najczęściej właściwe ministerstwa (np. cyfryzacja dla infrastruktury cyfrowej, infrastruktura/energia/zdrowie – odpowiednie resorty). Lista kontaktowa jest publikowana m.in. przez KE.
Trzy CSIRT poziomu krajowego: CSIRT NASK (CERT Polska), CSIRT GOV (ABW) i CSIRT MON (MON) – współpracują i koordynują obsługę incydentów w ramach KSC.
NIS2 – kiedy w Polsce zacznie obowiązywać i jakie są terminy przejściowe?
Status na dziś: przepisy wdrażające dyrektywę NIS2 do polskiego prawa już obowiązują. Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa została opublikowana 2 marca 2026 r. i weszła w życie 3 kwietnia 2026 r.
Najważniejsze terminy: podmioty kluczowe i ważne, które spełniały kryteria ustawy w dniu jej wejścia w życie, mają czas:
Wniosek: nie czekamy już na wejście NIS2 w życie. Jeśli organizacja może kwalifikować się jako podmiot kluczowy lub ważny, powinna zweryfikować swój status i rozpocząć dostosowanie do wymagań KSC. Najbliższy termin to 3 października 2026 r., czyli obowiązek wpisu do Wykazu KSC.
Jak w praktyce wygląda raportowanie incydentu do CSIRT w 24 godziny?
Zegar 24 godzin rusza z chwilą powzięcia wiedzy o incydencie spełniającym kryteria poważnego. W tym czasie należy przekazać do właściwego CSIRT (NASK, GOV lub MON) tzw. wczesne ostrzeżenie: informację, czy incydent został wywołany działaniem bezprawnym oraz czy ma charakter transgraniczny. Nie da się tego zrobić bez całodobowego dyżuru inżynierskiego, który w nocy zabezpieczy logi telemetryczne, wyizoluje zaatakowane zasoby i dostarczy dane do zgłoszenia. W ciągu kolejnych 48 godzin (łącznie 72h) przekazuje się zgłoszenie pełne.
Czym różni się backup spełniający uKSC/NIS2 od zwykłej kopii serwerowej?
Zwykły backup przechowywany na tym samym dysku lub w tej samej sieci lokalnej jest podatny na ransomware – współczesny złośliwy kod najpierw niszczy kopie zapasowe, a dopiero potem szyfruje produkcję. Wymogi uKSC/NIS2 spełnia wyłącznie architektura 3-2-1 z niezmiennym zapisem WORM (Write Once, Read Many) oraz separacją logiczną/fizyczną (Air-gap), w połączeniu z regularnie dokumentowanymi próbami odtworzenia środowiska i pomiarem parametrów RTO (czas przywrócenia) oraz RPO (maksymalna utrata danych).