Support 24/7: +48 61 646 07 77

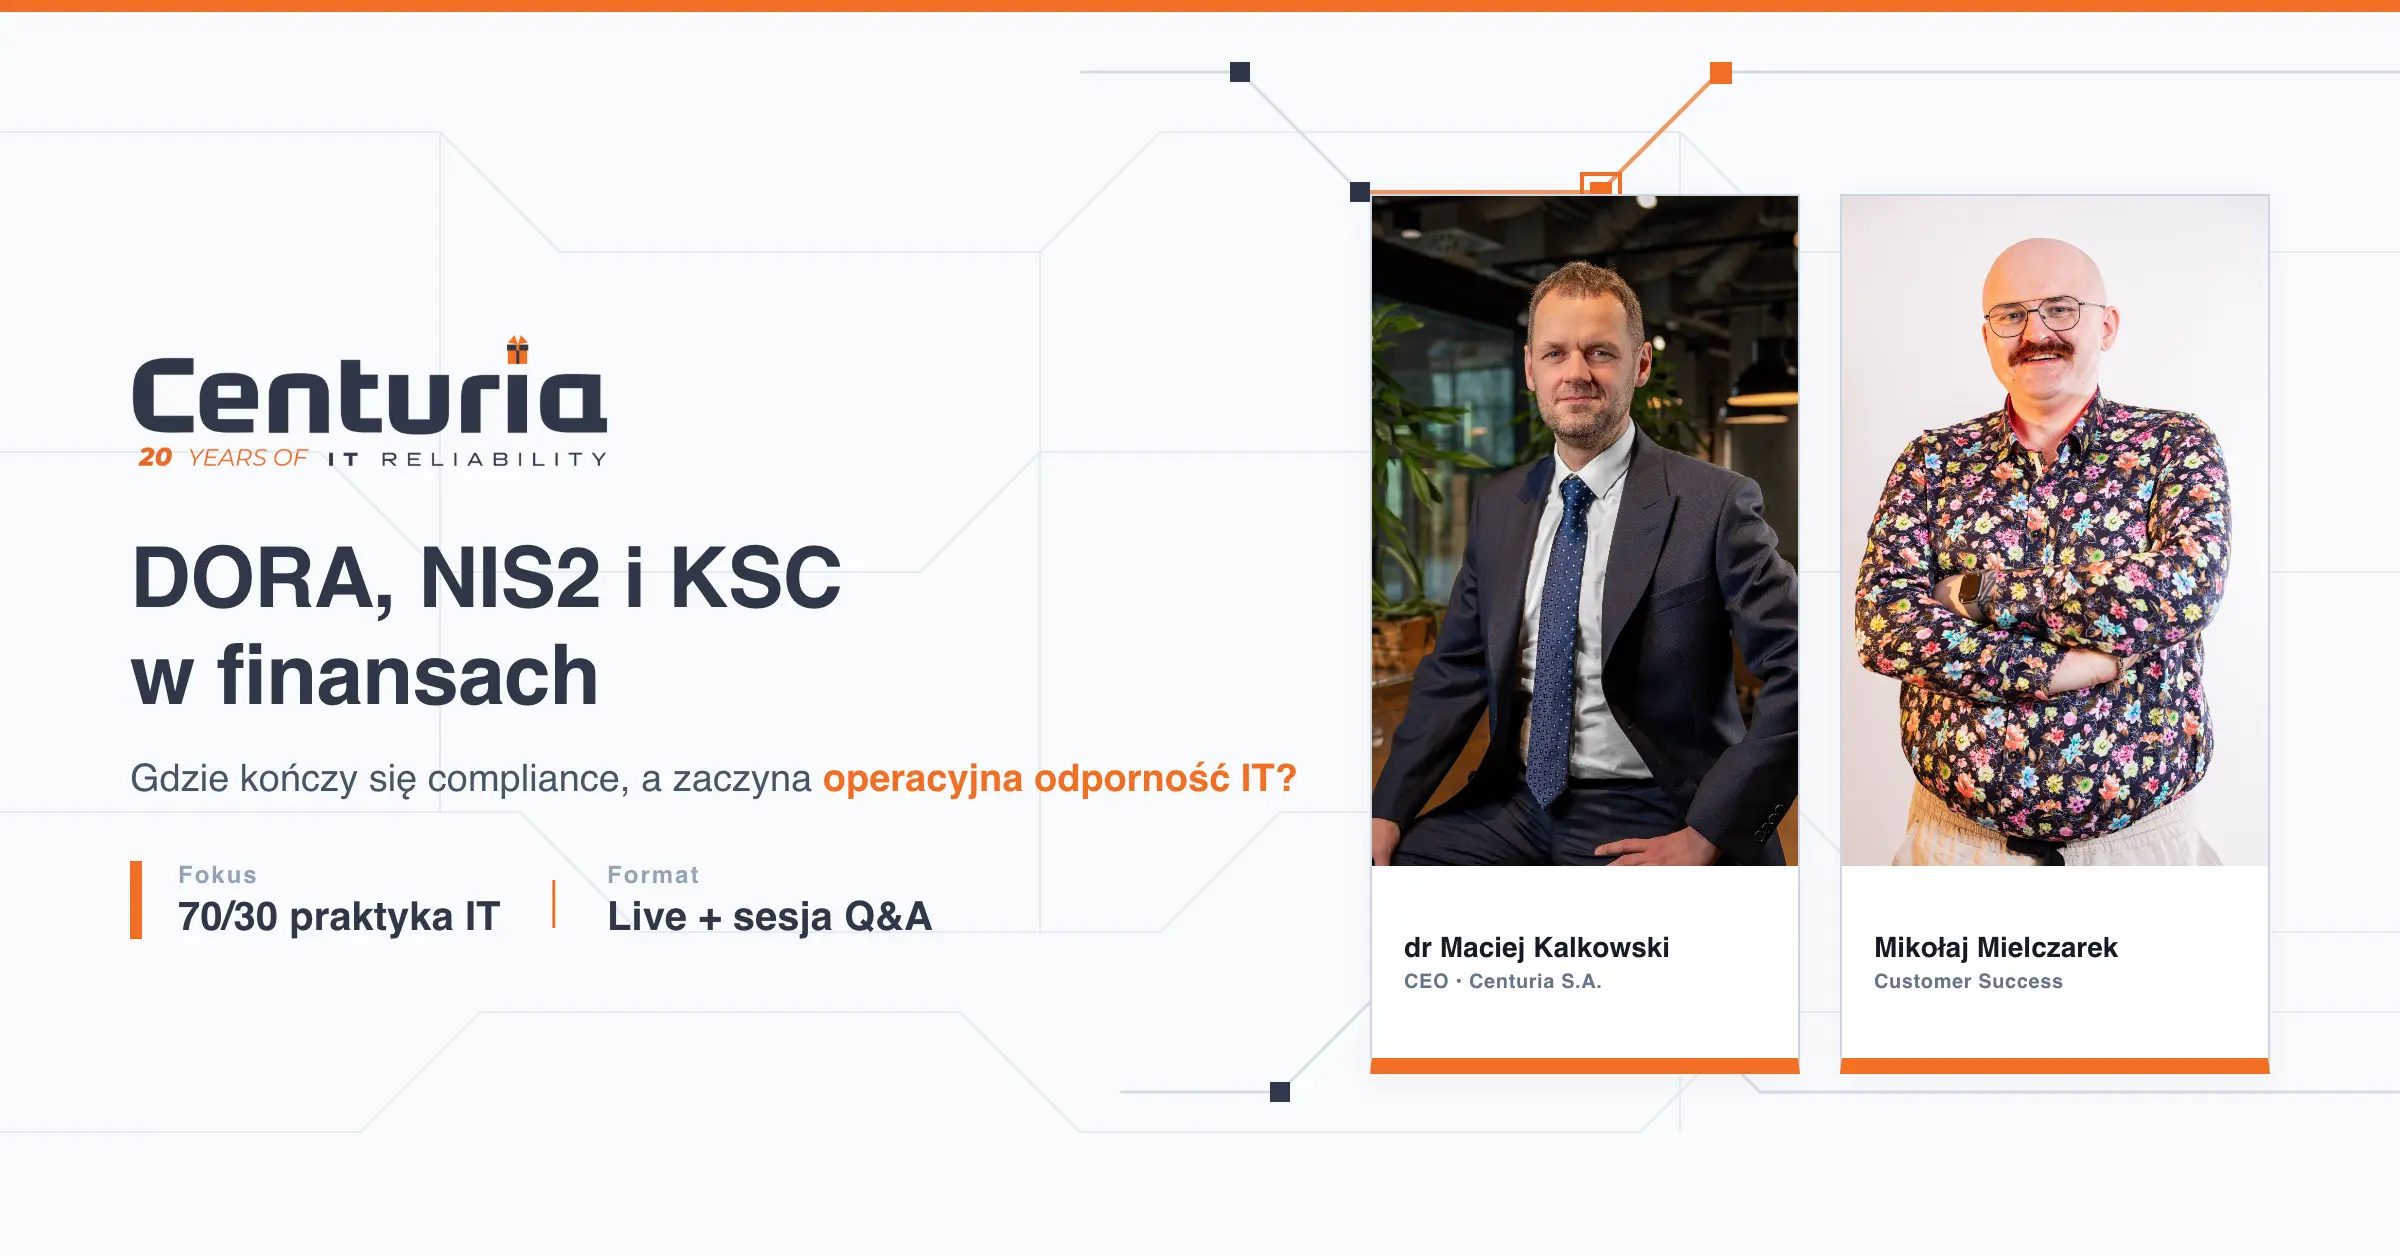
🗓️ 15.09.2026, godzina 11:00
Czy webinar będzie nagrywany?

Tak! Rozumiemy, że kalendarze bywają napięte. Nagranie ze spotkania wyślemy do wszystkich zarejestrowanych osób jeszcze tego samego dnia, 15 września. Warto zapisać się już teraz, żeby mieć pewność, że materiał trafi na Twoją skrzynkę.
Dla kogo przeznaczony jest ten webinar?
Spotkanie dedykujemy osobom odpowiedzialnym za architekturę, stabilność i bezpieczeństwo systemów w sektorze finansowym oraz firmach technologicznych powiązanych z bankowością:
Czy webinar to kolejny suchy wykład prawniczy?
Nie. Skupiamy się w 70% na inżynierii i architekturze IT, a tylko w 30% na ramach regulacyjnych.
Zamiast czytać artykuły rozporządzeń, pokażemy konkretną praktykę: jak zaprojektować infrastrukturę odporną na awarie (High Availability), jak realnie przeprowadzać testy Disaster Recovery (z pomiarem RTO/RPO) oraz jak przygotować twarde logi i dowody architektoniczne pod audyt KNF bez paraliżowania pracy zespołu programistów.
Nie jesteśmy bankiem ani FinTechem, tylko dostawcą oprogramowania (SaaS / Software House). Czy te regulacje nas dotyczą?
Tak, uderzają w Was bezpośrednio przez tzw. zarządzanie ryzykiem podmiotów trzecich (Third-Party ICT Risk w DORA).
Instytucje finansowe podlegające pod nadzór KNF mają prawny obowiązek weryfikacji każdego podwykonawcy technologicznego. Oznacza to, że bank lub instytucja płatnicza przed podpisaniem lub przedłużeniem kontraktu zażąda dowodów na przetestowane procedury odtworzeniowe, architekturę HA oraz procedury wyjścia (exit strategy). Na webinarze pokażemy, jak przygotować infrastrukturę, aby spełnić te wymagania i zamienić compliance w przewagę przetargową.
Czy będę mógł skonsultować specyficzny przypadek mojej infrastruktury?
Tak. Podczas webinaru uruchomimy czat na żywo z możliwością zadawania pytań. Po spotkaniu prelegenci (dr Maciej Kalkowski oraz Mikołaj Mielczarek) będą również dostępni do bezpośrednich rozmów technicznych i wstępnych konsultacji architektonicznych.
Wystarczy skontaktować się z nim po zakończonym webinarze na adres email: nis2@centuria.pl